
Redes TCP/IP para IIoT (I): guía gratuita de fundamentos con prácticas reales
Tienes un ESP32 con un sensor de temperatura que publica por MQTT cada minuto. Funciona durante semanas. Un lunes, el panel dice «sin datos». ¿Es el Wi-Fi? ¿La dirección IP? ¿El DNS? ¿Un puerto bloqueado? ¿El broker?
Si trabajas con automatización o IIoT, esta escena te sonará. Y si eres sincero, reconocerás que muchas veces la red es esa caja negra que simplemente funciona… hasta que deja de funcionar. Entonces toca reiniciar el router, reflashear el ESP32 y cruzar los dedos.
Por eso decidí estudiar las redes TCP/IP desde la base: cada concepto, comprobado con tráfico real capturado en mi propio laboratorio. De ese estudio ha salido una guía que hoy comparto gratis, y que es la primera entrega de una serie.
🔘: Descargar la Guía 1 (PDF gratuito)
Qué vas a encontrar en la guía
Redes TCP/IP para IIoT · Guía 1: Fundamentos es un PDF de unas 40 páginas escrito para quien trabaja con sensores, controladores, pasarelas y paneles, no para informáticos. Todo se explica desde cero y con ejemplos del mundo industrial:
- Las cuatro capas de TCP/IP, siguiendo el viaje de una lectura de temperatura desde el ESP32 hasta el broker.
- Direcciones IP, subredes y máscaras, y la diferencia real entre un switch y un router (conmutar no es enrutar).
- DNS: por qué tu equipo «tiene Wi-Fi» pero no encuentra el broker.
- Encapsulación y demultiplexación: cómo viaja un dato dentro de sobres y cómo sabe el receptor abrir cada uno.
- Puertos y el modelo cliente-servidor, con los puertos típicos de IIoT: Modbus TCP, MQTT, OPC UA, CoAP…
- TCP frente a UDP: cuándo usar cada uno en un proyecto real.
- RFC frente a estándares industriales, e IP sobre módems 4G con PPP.
- Dos prácticas completas con Wireshark, paso a paso, con todos los comandos y el código listos para copiar.
- Un capítulo de preguntas frecuentes, y anexos con comandos, filtros de Wireshark, solución de problemas y glosario.
Un adelanto: el dato viaja dentro de sobres
Cuando tu ESP32 publica «22.5», ese dato no sale solo a la red. Cada capa le añade su cabecera: MQTT pone la suya, TCP otros 20 bytes, IP otros 20, y Ethernet 14 más al principio y 4 al final. Como meter una carta en un sobre, ese sobre en otro, y ese en una caja para el transportista.
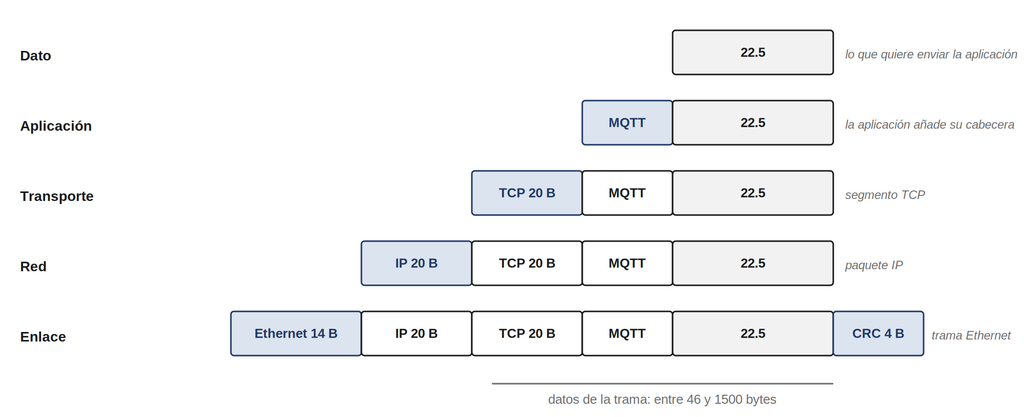
Pie: Encapsulación de una lectura de temperatura publicada por MQTT
Haz la cuenta: 4 bytes de dato viajan con unos 60 bytes de cabeceras, y cada mensaje genera además confirmaciones de vuelta. Para una lectura por minuto da igual. Para cientos de lecturas por segundo, o sobre un enlace 4G que se paga por volumen, compensa agrupar lecturas y usar formatos compactos. Es el tipo de decisión que la guía te ayuda a tomar con criterio.
El experimento: TCP contra UDP con un enlace malo
La práctica que más me gustó fue esta. En una Raspberry Pi monté dos servidores «eco» (devuelven lo que reciben), uno TCP y otro UDP. Desde una máquina virtual Linux envié 50 mensajes a cada uno. Primero en condiciones normales, y después con un comando de Linux que descarta al azar el 30% de los paquetes, simulando un enlace de radio en mal estado.
| Prueba | TCP | UDP |
|---|---|---|
| Sin pérdidas | 50/50 (100%) | 50/50 (100%) |
| Con 30% de pérdida | 50/50 (100%) | 31/50 (62%) |
TCP entregó todo: cuando algo se pierde, la propia pila del sistema lo reenvía, sin que el programa haga nada. UDP perdió casi 4 de cada 10 mensajes, y nadie se enteró: ni error, ni aviso, ni reintento.
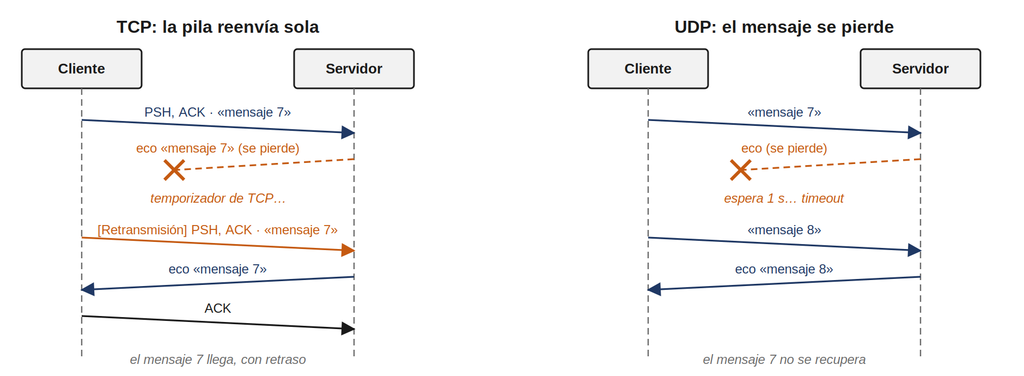
Pie: Qué ocurre cuando se pierde un paquete en TCP y en UDP
La lección para tus proyectos es directa. Pregúntate qué pasa si este mensaje se pierde. Si es una medida periódica, la siguiente sustituye a la perdida y UDP puede valer. Si es una orden o una alarma, necesitas entrega garantizada: TCP, o un protocolo que vaya encima de TCP, como MQTT o Modbus TCP. En la guía tienes el procedimiento completo para repetirlo tú y ver en Wireshark cómo se ve cada pérdida.
Las dudas que me fueron surgiendo
La guía recoge las preguntas reales que me fueron surgiendo al estudiar, con su respuesta. Si te las haces tú también, vas bien:
- ¿Qué diferencia hay entre un router y un switch? ¿Enrutar y conmutar son lo mismo?
- ¿Ethernet es una topología en estrella y Token Ring una en anillo?
- Si tengo fibra en casa, ¿dónde está el módem?
- ¿Por qué el puerto del servidor es fijo y el del cliente cambia en cada conexión?
- ¿Wireshark genera tráfico? ¿Por qué veo paquetes que no he enviado?
- ¿Puedo hacer ping a cualquier equipo de mi red, por ejemplo a mi móvil?
- ¿Se puede llevar IP por un puerto serie?
Qué necesitas para las prácticas
Nada caro ni raro. Un PC con VirtualBox (gratuito), una máquina virtual con Kali Linux (gratuita, trae Wireshark de serie) y una Raspberry Pi de cualquier modelo con conexión de red. La guía explica cómo montarlo todo, incluido un detalle que a mí me hizo perder un buen rato: por qué la máquina virtual tiene que estar en modo puente y no en NAT si quieres ver de verdad lo que pasa en la red.
Descarga la guía
La guía es gratuita. Puedes leerla, imprimirla y compartirla, siempre que no la modifiques y cites la fuente.
🔘: Descargar «Redes TCP/IP para IIoT · Guía 1» (PDF)
Próximos pasos: la capa de enlace
Esta es solo la primera parte. En la Guía 2 bajaremos a la capa de enlace: cómo es por dentro una trama Ethernet, qué son exactamente las direcciones MAC, qué es la MTU y qué pasa cuando un paquete no cabe, y cómo se lleva IP por enlaces que no son Ethernet. Con el mismo enfoque: teoría explicada para IIoT y prácticas reales en el laboratorio.
Si has encontrado algún error en la guía, o hay algún tema de redes que te gustaría que tratara, escríbeme. Y si la has descargado y te ha servido, compártela con quien esté peleándose con su primer ESP32 conectado.
Primera consulta sin compromiso.
Cuéntame qué equipo tienes y qué quieres controlar o medir.